Una foto o un video sullo schermo bastano a ingannare un riconoscimento facciale debole.
Anti-spoofing facciale e liveness detection
Sviluppo e integro moduli che valutano se un’acquisizione facciale presenta segnali compatibili con una persona reale o con un tentativo di falsificazione. Il servizio comprende dati, modello, soglie e comportamento del flusso di verifica.
Parliamo di questo servizio- 99%
- accuratezza raggiunta
- >500.000
- immagini per l’addestramento
- >10.000/g
- utenti protetti ogni giorno
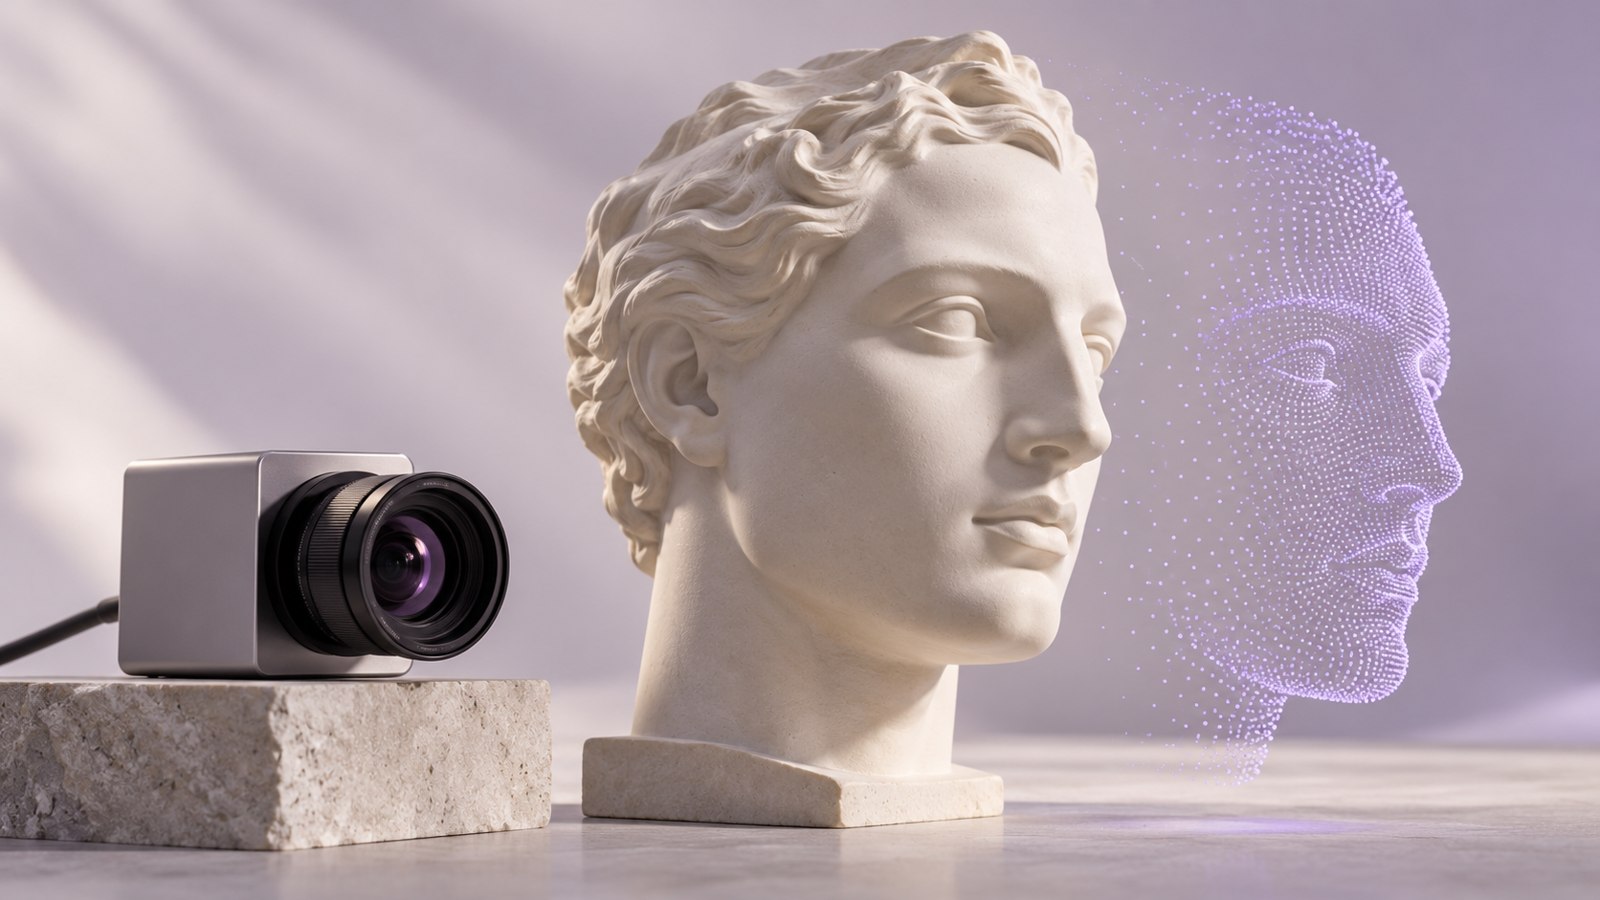
Ho già lavorato a un progetto di anti-spoofing facciale, affrontando la classificazione real/spoof e la valutazione del modello sui dati disponibili.
Cosa sviluppo
per il tuo progetto.
Mostrare un volto a una camera non dimostra automaticamente che davanti al dispositivo sia presente la persona ripresa. Fotografie, immagini su schermo e altri tentativi di presentazione richiedono una verifica distinta dal riconoscimento dell’identità. Il mio servizio si concentra su questa distinzione: analizzare il materiale acquisito, produrre una valutazione e definire come il software deve utilizzare il risultato.
La soluzione può includere analisi passiva di immagini o video oppure un’interazione guidata, se coerente con il contesto. Parto dai tipi di attacco da considerare, dai dispositivi e dal percorso dell’utente per scegliere modello o integrazione. Il punteggio prodotto viene valutato come evidenza probabilistica: definisco soglie, tentativi e alternative di verifica senza presentarlo come una certezza assoluta o come prova dell’identità di chi appare in camera.
Preparazione e valutazione dei dati
Organizzo campioni genuini e attacchi pertinenti al progetto e verifico la separazione fra sviluppo e test. Camera, luce e modalità di riproduzione possono influenzare il modello: controllo che il confronto non dipenda soltanto da differenze accidentali fra le raccolte.
Modelli e integrazioni anti-spoofing
Posso sviluppare o adattare un classificatore e valutare servizi specializzati quando appropriato. La scelta considera qualità, latenza, condizioni di acquisizione e flusso dell’applicazione. Le funzionalità vengono provate sui dispositivi previsti, non soltanto su immagini già preparate.
Soglie e percorso di verifica
Collego l’esito al software con stati chiari: verifica completata, acquisizione da ripetere o caso da approfondire. Concordiamo numero di tentativi, indicazioni all’utente e gestione dei risultati incerti, per evitare che un singolo punteggio venga interpretato senza contesto.
Dove può essere utile.
Le funzioni vengono selezionate in base al processo, alle riprese e al risultato che serve al tuo team.
Acquisizione facciale in applicazioni
Integrazione di un controllo di presenza nel percorso di una web app o di un’applicazione mobile. Il modulo può fornire istruzioni sulla ripresa e restituire un esito al backend, con una separazione fra acquisizione, valutazione e decisione applicativa.
Supporto a onboarding e autenticazione
Verifica anti-spoofing come uno dei componenti di un flusso definito. Se serve anche confrontare il volto con un riferimento registrato, progetto separatamente il face matching: presenza e corrispondenza dell’identità rispondono a domande differenti.
Audit e miglioramento di un modello
Analisi di un sistema esistente per capire quali condizioni o attacchi generano errori. Posso riorganizzare i dati di test, confrontare soglie e preparare un rapporto con casi rappresentativi, utile per scegliere come aggiornare modello e acquisizione.
Il flusso di lavoro.
Ogni fase ha obiettivi e materiali verificabili, con un confronto diretto durante lo sviluppo.
Camera, dispositivo e condizioni di ripresa entrano nella valutazione dell’anti-spoofing.
Fotografia illustrativa- 01
Scenario e modalità di attacco
Definiamo dove viene utilizzato il controllo e quali tentativi deve valutare. Esamino dati, camere e percorso dell’utente e distinguiamo foto, riproduzioni video e altre condizioni pertinenti. Le prove vengono organizzate intorno al problema effettivo dell’applicazione.
- 02
Dataset e baseline real/spoof
Preparo i campioni e una prima valutazione, separando persone, sessioni o dispositivi quando necessario per evitare confronti fuorvianti. Analizzo sia attacchi accettati sia acquisizioni genuine rifiutate, perché i due errori hanno effetti operativi differenti.
- 03
Soglie e integrazione del flusso
Adatto il modulo e definisco le soglie sul materiale del progetto. Integro acquisizione, richiesta al backend e interpretazione del risultato, con messaggi utili nei casi da ripetere. Eventuali componenti esterni e costi di utilizzo vengono chiariti nella proposta.
- 04
Test sui dispositivi e consegna
Verifico riprese, tempi e gestione degli errori nell’ambiente previsto. Confronto condizioni di luce e qualità e preparo esempi e procedure di verifica. Il collaudo include anche tentativi incompleti e risultati dubbi, non soltanto acquisizioni ideali.
Come verifichiamo
che sia utile.
La valutazione distingue attacchi accettati e acquisizioni genuine rifiutate e considera il comportamento al variare delle soglie. Un’unica percentuale aggregata può nascondere errori rilevanti, soprattutto quando il dataset contiene proporzioni differenti di casi. Posso presentare confronti per attacco, dispositivo o condizione di ripresa, insieme a esempi da rivedere.
L’anti-spoofing non garantisce il blocco di ogni attacco e non certifica l’identità della persona. Nuove modalità di presentazione e dispositivi diversi possono richiedere nuove prove. Definisco anche come distinguere una ripresa di qualità insufficiente da un esito negativo, così l’applicazione non confonde automaticamente difficoltà di acquisizione e falsificazione.
Da cosa partiamo.
Un primo campione ci permette di discutere fattibilità e priorità su elementi concreti. Per definire il lavoro sono utili:
- Descrizione del flusso e dei dispositivi utilizzati per l’acquisizione.
- Campioni genuini e attacchi pertinenti, utilizzabili nel progetto.
- Criteri sugli errori e modalità alternativa per i casi non risolti.
- Interfacce dell’applicazione e requisiti di latenza o esecuzione locale.
Cosa ricevi.
- Modello o integrazione anti-spoofing concordata.
- Pipeline di acquisizione e valutazione real/spoof.
- Soglie e gestione degli stati della verifica.
- Valutazione per i campioni e le condizioni previste.
- Codice, configurazioni e documentazione dell’integrazione.
Organizziamo lo sviluppo per milestone. Per ciascuna definiamo obiettivi, materiali e verifiche; eventuali licenze, hardware e servizi esterni sono chiariti nella proposta.
Prima di iniziare.
Alcune risposte su dati, funzionamento e integrazione di questo servizio.
Anti-spoofing e riconoscimento facciale sono la stessa cosa?
No. L’anti-spoofing valuta segnali di genuinità dell’acquisizione; il riconoscimento confronta il volto con uno o più riferimenti. Possono lavorare nello stesso flusso, ma necessitano di dati, soglie e verifiche distinte.
Si può lavorare su una singola fotografia?
È possibile valutare un classificatore passivo su immagini, chiarendone il contesto e i limiti. Un’interazione video o guidata fornisce segnali differenti. Scelgo l’approccio dopo aver esaminato dispositivi, esperienza dell’utente e tipi di attacco richiesti.
Può funzionare con persone e dispositivi non presenti nel training?
È una condizione essenziale da provare, non da presumere. Preparo test separati e verifiche sulle variazioni rilevanti. Se i dati disponibili non rappresentano il futuro utilizzo, lo segnalo e propongo come raccogliere campioni aggiuntivi per una valutazione più utile.
Un progetto collegato.
Casi del mio lavoro per approfondire il problema affrontato, lo sviluppo e i risultati.
Parliamo del tuo
progetto.
Descrivimi cosa vuoi ottenere e quali dati hai a disposizione. La prima call di 30 minuti è gratuita.